Nota GM-0423Securitate
România trebuie să dezvolte capacități de atac cibernetic, avertizează șeful DNSC
Paradigma s-a transformat radical în ultimii ani! # Șeful DNSC avertizează: România trebuie să construiască o putere cibernetică ofensivă Dan Cîmpean, care conduce Directoratul Național de…
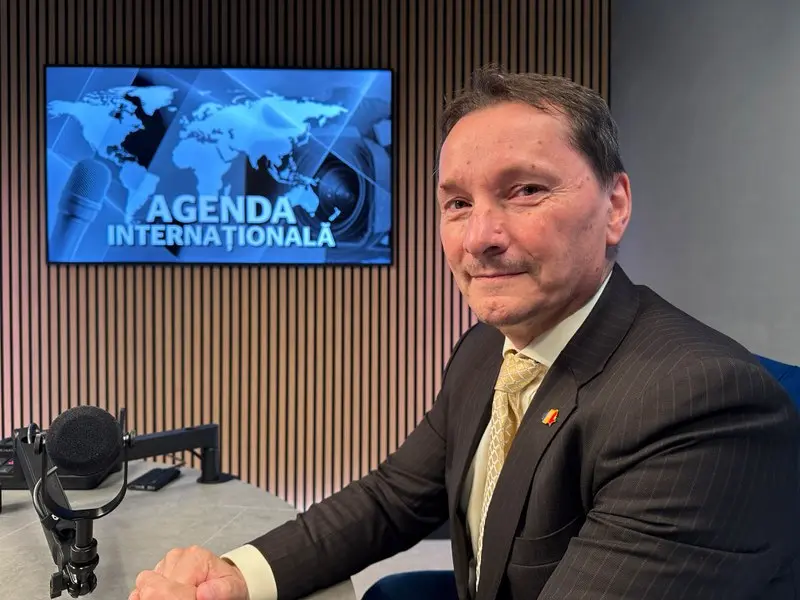
Paradigma s-a transformat radical în ultimii ani!
Dan Cîmpean, care conduce Directoratul Național de Securitate Cibernetică (DNSC), a fost invitat în cadrul podcastului „Agenda Internațională”.
În această emisiune, s-a dezbătut potențialul României de a se poziționa drept o forță europeană în domeniul apărării digitale. Discuția a acoperit spectrul larg al amenințărilor cibernetice care țin de securitatea națională, precum și războiul hibrid dus de Federația Rusă împotriva țărilor europene. Alte teme centrale au fost vulnerabilitățile infrastructurilor esențiale și efectele inteligenței artificiale asupra apărării digitale.
Interviul a explorat, de asemenea, dependențele tehnologice ale Uniunii Europene, provocările legate de suveranitatea digitală și rolul României în eforturile comune ale NATO și UE pentru prevenirea și combaterea agresiunilor cibernetice.
Un aspect central al discuției a fost accentuat de șeful DNSC prin avertismentul: „Nu există o organizație imună, nu există infrastructură imună”. Referindu-se la riscurile și slăbiciunile cibernetice cu care se confruntă țara, directorul a subliniat că nicio instituție publică sau firmă privată nu este complet protejată în fața atacurilor digitale.
Cîmpean a explicat că, în perioada recentă, focusul s-a deplasat de la evitarea incidentelor către construcția de capacități de recuperare rapidă după acestea, un concept cunoscut ca reziliență cibernetică.
Oficialul a atras atenția asupra interdependențelor dintre sistemele digitale, care pot amplifica consecințele unei agresiuni cibernetice.
În ultimii ani, pot spune foarte direct, paradigma s-a transformat. Trecem, din ce în ce mai mult, de la securitate cibernetică către reziliență cibernetică, bazându-ne pe principiul că incidentele se vor produce.
Până acum nu am experimentat incidente atât de mari, complexe și cu efecte în lanț, care să ne aducă într-o situație de criză cibernetică. Am avut incidente majore.
Viziunea mea și a Directoratului este că nu doar România, ci și alte țări nu evaluază suficient interdependențele, cât de mult o organizație depinde de furnizorii săi, astfel încât, la un anumit moment, poate apărea un efect în cascadă, în special când este vorba despre furnizori de componente, de infrastructuri, operatori de infrastructuri critice.
Există pericole, există vulnerabilități, nu sunt insurmontabile, dar experiența din ultimii doi-trei ani ne arată că orice stat, orice sector este expus.
Ce contează acum este capacitatea noastră, ca entitate sau ca stat, de a restaura rapid acele sisteme, acele date, acele servicii digitale și de a limita cât mai repede impactul unui astfel de incident care, mai devreme sau mai târziu, se poate petrece oriunde. Lucrăm pe premisa că este o chestiune de când se va produce incidentul în orice organizație, nu dacă, a afirmat Dan Cîmpean.
În ceea ce privește scenariul unei crize cibernetice de mare amploare pe teritoriul României, șeful DNSC a descris ce ar implica o astfel de situație: afectarea simultană a mai multor sectoare economice esențiale, cu consecințe care s-ar extinde și la alte țări din Europa. Mai multe sectoare economice critice să fie afectate în același timp, să existe un efect transfrontalier, un număr mare de organizații, companii, cetățeni, utilizatori afectați simultan și cu un impact care depășește granițele noastre, care afectează încă unul sau două state ale Uniunii Europene.
Într-o astfel de situație, sunt îndeplinite elementele constitutive ale unei crize de natură cibernetică și atunci, evident, procedurile deja stabilite la nivel european vor fi activate, deoarece, într-un astfel de caz, statele vor solicita asistență de la alte state, a precizat Cîmpean.
În privirea agresiunilor cibernetice coordonate de actori statali, Rusia, China și Coreea de Nord sunt printre țările asociate cu aceste acțiuni. Cîmpean a clarificat și diferența dintre grupările cu motivație financiară și cele susținute de state, care vizează infiltrarea sistemelor informaționale și colectarea de informații fără a fi descoperite.
Cum identificăm și atribuim atacurile cibernetice actorilor statali?
În cazul nostru, al României, două dintre cele mai semnificative sunt APT28 și APT29, ambele având Rusia în spate.
În prezent, din cauza conflictului de agresiune al Rusiei în Ucraina, există undeva în jur de 80 de grupări de hackeri pro-Rusia și undeva în jur de 150 de grupări de hackeri pro-Ucraina, grupări multinaționale, active în spațiul virtual.
Grupările de tip APT nu sunt extrem de vizibile; încearcă să persiste în sisteme, să le infiltreze, să preia controlul acestora, dar într-un mod invizibil, și să extragă date sau să execute misiuni pe o perioadă cât mai lungă, fără a fi detectate.
Au fost și alte grupări legate de alte țări: Coreea de Nord, China. Aceste tipuri de grupări, de tip APT, sunt foarte profesioniste, foarte capabile, extrem de greu de identificat și de documentat. De obicei, când faci o atribuire a unei agresiuni cibernetice, este foarte dificil să o documentezi până la nivelul legăturii cu un anumit stat, a explicat Cîmpean.
În ceea ce privește identificarea grupărilor de hackeri și atribuirea atacurilor cibernetice unor actori statali, Dan Cîmpean a explicat că specialiștii pot stabili, cu un grad ridicat de certitudine, cine se află în spatele unei agresiuni prin analiza metodelor de operare. Directorul DNSC a precizat că majoritatea incidentelor sunt declanșate de grupări cu motivație financiară, în timp ce agresiunile coordonate de actori statali reprezintă o proporție redusă.
În cazul în care se identifică indicii privind implicarea unui stat străin, informațiile sunt transmise serviciilor de informații, în principal Serviciului Român de Informații. Evident, cu un grad de probabilitate destul de ridicat. Poți observa din tehnica de operare, din datele disponibile, coroborate cu multe date comerciale, date publice în care analiști, cercetători au analizat grupările respective.
Comparând cu modul de operare din, să spunem, București, în Pipera, firma X sau firma Y, poți trage concluzia că, într-adevăr, se potrivește cu modul de operare al unei grupări sau alteia. Este o metodologie care îți permite să tragi concluzia că este o probabilitate foarte mare să fie o grupare sau alta. Încă o dată, cele mai active grupări în prezent sunt cele motivate financiar, deci cele de criminalitate informatică. Un număr foarte mic de incidente sunt efectuate de grupările sprijinite de actori statali sau controlate de aceștia.
Acesta este domeniul de competență al serviciilor de informații în toată lumea. La fel este și în România.
În momentul în care și noi, la rândul nostru, avem semne că ar putea fi un actor statal, ne coordonăm rapid și predăm datele și dosarul către celelalte autorități competente, în principal Serviciul Român de Informații.
Ei sunt autoritatea națională competentă pe acest domeniu, a explicat directorul DNSC.
Cîmpean a atras atenția și asupra dificultăților de identificare a autorilor agresiunilor cibernetice, în condițiile în care aceștia pot opera din orice regiune a lumii. În acest context, oficialul a subliniat importanța măsurilor preventive, care pot reduce semnificativ riscurile pentru utilizatorii obișnuiți. Ce se întâmplă de multe ori sunt hackerii care nu au absolut nicio legătură, nici măcar cu Europa. Operă din Asia de Sud-Est, din America de Nord, America de Sud, din orice locație geografică ne-o putem imagina. Este destul de dificil pentru o țară a Uniunii Europene să coreleze datele cu țara respectivă. Este aproape prohibitiv să depui un efort atât de mare încât să identifici, până la urmă, individul care a executat agresiunea respectivă.
De aceea, una dintre abordările noastre este exact ca în medicină: prevenție față de tratament, iar o serie de măsuri simple, relativ simple, de igienă cibernetică scutesc de bătăi de cap în 80% din cazuri, 90% din cazuri, pentru utilizatorul standard. Noi publicăm constant ghiduri, recomandări, mai ales pentru utilizatorii obișnuiți, legate de utilizarea de parole.
Atenție la mesaje primite de la persoane necunoscute, în care suntem îndemnați să verificăm un site pentru o ofertă nemaipomenită, vacanțe, cadouri și așa mai departe, sau prin care ni se cere imperativ să efectuăm o anumită acțiune pe dispozitiv, pe laptop, pe tabletă, pe telefon, să instalăm un program, să accesăm un site.
Tipul acesta de măsuri preventive, în care utilizatorul standard trebuie să fie doar un pic circumspect, prudent, să facă niște verificări simple, suplimentare sau să întrebe un specialist, un prieten sau un coleg, îl scutesc de bătăi de cap în peste 80-90% din cazuri, a subliniat Cîmpean.
Dan Cîmpean a subliniat necesitatea ca România să fie pregătită inclusiv pentru operațiuni cibernetice ofensive. Referindu-se la posibilitatea ca țara să devină o forță în domeniul securității cibernetice, el a explicat că există state care și-au asumat explicit dezvoltarea unor capacități cibernetice ofensive.