Nota GM-0732Securitate
Atacuri cibernetice paraliză sistemele de refrigerare din supermarketuri din nouă țări europene
Ungă țări europene: sistemele de răcire a lanțurilor de magazine au fost vizate de o serie de atacuri cibernetice O serie de atacuri cibernetice a lovit sistemele de răcire ale mai multor lanțuri…
Ce competențe sunt necesare pentru astfel de operațiuni?
Ungă țări europene: sistemele de răcire a lanțurilor de magazine au fost vizate de o serie de atacuri cibernetice
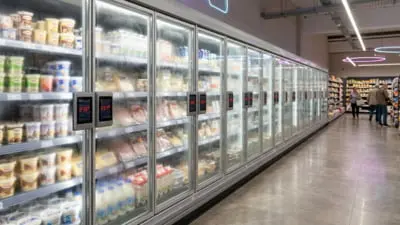
O serie de atacuri cibernetice a lovit sistemele de răcire ale mai multor lanțuri de supermarketuri din cel puțin nouă state ale Uniunii Europene. Deși identitatea atacatorilor rămâne necunoscută, mai mulți experți în securitate informatică susțin că aceștia ar putea fi parte dintr-o campanie de război hibrid dusă de Federația Rusă.
Două valuri de atacuri de mare anvergură, separate printr-un interval de câteva săptămâni, au pus în evidență slăbiciunile infrastructurii critice a blocului european.
Potrivit relatărilor presei din regiune și declarațiilor reprezentanților firmelor afectate, țările vizate includ Belgia, Luxemburg, Suedia, Germania, Irlanda, Țările de Jos, Estonia, Finlanda și România. Aceste incidente par a urma o secvență similară cu cele care au lovit magazine din Franța în zilele de 11 și 12 octombrie.
Comisia Europeană a anunțat că oficialii în sarcina lor de a asigura securitatea vor examina detaliile tehnicе ale incidentelor, conform informațiilor publicate luni de redacția POLITICO.
Christophe Hansen, comisarul UE pentru agricultură și alimentație, a caracterizat atacurile drept o „tentativă deliberată de a tulbura lanțul nostru de aprovizionare cu alimente”. Determinarea identității celor aflați în spatele atacurilor este o sarcină dificilă, care se bazează adesea pe indicii și nu pe dovezi definitive. Chiar și odată ce investigațiile tehnice sunt finalizate, guvernele pot prefera să nu atribuie public responsabilitatea, din motive de politică externă sau de informații secrete.
Un purtător de cuvânt al agenției belghe de securitate cibernetică a declarat că nu se știe cine se ascunde în spatele atacului și că este posibil ca autorii să nu fie niciodată identificați. În urma incidentelor, mai mulți analiști au indicat Rusia ca principal suspect.
Împreună cu Iranul, China și Coreea de Nord, Rusia este considerată una dintre cele patru puteri care vizează cel mai frecvent Europa prin operațiuni cibernetice susținute de stat.
Totuși, experții menționează că tiparul și țintele recente fac ca celelalte trei țări să fie mai puțin probabile.
Xavier Bellekens, directorul general al firmei de securitate informatică Lupovis, a afirmat: „Suntem convinși că această activitate ar putea fi atribuită unui actor cibernetic sprijinit de statul rus”. Cercetătorii companiei au strâns date despre atacuri asupra unor sisteme-capcană (honeypots), concepute pentru a atrage și monitoriza mișcările atacatorilor. Aceste date sugerează implicarea unui grup susținut de un stat.
Competențele necesare pentru astfel de operațiuni, inclusiv cunoștințe despre sistemele industriale de control și tehnologia de răcire, „nu sunt deloc ușor de dobândit”, a explicat Bellekens.
El a adăugat că serverele folosite pentru atacarea sistemelor-capcană au fost utilizate în trecut și de grupări rusești. Repetarea atacurilor este un alt indiciu care, în opinia sa, ar putea duce spre Moscova.
Rusia a intensificat în ultimele luni campania sa de război hibrid, iar capitalele europene lucrează discret la planuri de răspuns pentru un atac major care ar putea provoca victime în rândul populației civile. Strategia Kremlinului combină perturbarea serviciilor esențiale cu presiunea psihologică, fără a depăși pragul unui atac militar convențional.
Andrea Margellati, directorul Centrului pentru Studii Internaționale din Roma, consideră că un atac asupra unei infrastructuri cotidiene, precum sistemele de răcire din supermarketuri, urmărește mai mult decât provocarea unor disfuncționalități. În opinia sa, un adversar transmite astfel că are capacitatea de a dezactiva asemenea sisteme.
Andrea Margellati, directorul Centrului pentru Studii Internaționale
Mesajul politic ar fi că guvernele europene sunt nevoite să facă față unor amenințări pe două fronturi: unul în estul continentului și altul chiar în interiorul propriilor granițe.
Margellati a făcut o paralelă cu Criza rachetelor din Cuba din 1962, când administrația președintelui american John F. Kennedy a făcut publice fotografii de recunoaștere care demonstrau prezența rachetelor sovietice în Cuba.
„Dacă nu schimbăm cursul lucrurilor, vom pierde”, a avertizat el.
Atacurile asupra supermarketurilor s-ar putea înscrie și într-un tipar de colaborare între serviciile de stat și rețelele criminale, observat de mult timp în Rusia. Joseph Rooke, director senior în cadrul companiei de informații cibernetice Recorded Future, a declarat: „Pe măsură ce tensiunile geopolitice cresc, mă aștept ca aceste structuri să colaboreze tot mai mult cu grupări criminale sau să se prezinte ele însele drept infractori, folosind atacurile de tip ransomware și șantajul drept paravan pentru obiectivele statului”.
În cazul primului val de atacuri asupra sistemelor de răcire din Franța existau mai multe explicații posibile, de la farse puse la cale de adolescenți până la acțiuni ale unui fost angajat nemulțumit. Ce au demonstrat incidentele despre adversari? Incidentele au demonstrat însă unor potențiali adversari externi cât de ușor pot fi vizate supermarketurile și cât de multă dezorganizare și confuzie pot provoca astfel de operațiuni.
Deși mai multe lanțuri de magazine au anunțat că doar un număr redus de unități au fost afectate, atacurile au atras atenția publicului și au arătat că infrastructura esențială poate fi vizată de atacatori aflați la mare distanță.
Charl van der Walt, șeful departamentului de cercetare în securitate al Orange Cyberdefense, a declarat: „Atacurile cibernetice nu trebuie să fie concepute ca operațiuni psihologice pentru a produce efecte asupra percepției oamenilor”. Inti De Ceukelaire, cercetător în securitate cibernetică, a adăugat: „La această amploare și având în vedere că incidentul s-a repetat, nu mai sunt foarte convins că este vorba despre cineva complet nevinovat”.
Ministerul rus de Externe nu a răspuns solicitării de comentarii. Parchetul Federal din Belgia a confirmat luni informațiile apărute în presa locală, potrivit cărora a fost deschisă o anchetă penală privind atacurile. Experții avertizează însă că nu poate fi exclusă implicarea altor actori. James Sullivan, directorul departamentului de securitate cibernetică al institutului britanic de analiză RUSI, a declarat: „Toate posibilitățile rămân deschise în ceea ce privește autorii, de la actori statali până la persoane care acționează pe cont propriu”.
Mai mulți analiști au subliniat că, deși indiciile circumstanțiale și contextul geopolitic pot orienta suspiciunile spre Rusia, nu există în acest moment o concluzie definitivă. Nu au apărut dovezi că supermarketurile ar fi fost șantajate pentru a plăti o răscumpărare, așa cum se întâmplă frecvent în cazul atacurilor cibernetice motivate financiar.
Niciun grup activist nu și-a revendicat responsabilitatea.
Ipoteza unui fost angajat nemulțumit ar fi putut explica primul val de atacuri din Franța, dar este mai greu de susținut în cazul incidentelor ulterioare, care au vizat mai multe lanțuri de supermarketuri.
De asemenea, nu există indicii că un agent de inteligență artificială ar fi scăpat de sub control. În acest context, explicațiile considerate plauzibile se reduc în mare parte la implicarea unui grup de hackeri susținut de un stat sau la o farsă.
Totuși, nivelul de expertiză necesar pare să depășească ceea ce ar fi realist pentru o simplă farsă, chiar dacă instrumentele de inteligență artificială pot facilita accesul la informații tehnice.